Proteja suas contas no espírito de Mr. Robot: senhas, gerenciador, dois fatores e golpes de engenharia social
Elliot Alderson sabia que o elo mais fraco é humano. Um guia prático, baseado em CISA, NIST, FIDO Alliance e CERT.br, para blindar suas contas contra senhas vazadas, troca de chip e golpes.
Em Mr. Robot, Elliot Alderson invade a vida das pessoas menos por genialidade técnica e mais por descuido delas: senhas óbvias, informações demais nas redes, confiança fácil. A série acertou nisso, e a boa notícia é que dá para usar a mesma lógica a seu favor. Quem pensa como um invasor descobre rápido onde estão as próprias portas abertas.
Um caso real ajuda a mostrar o tamanho do problema. Em 2016, Kor Adana, consultor técnico da série, contou à Vice que acompanhava ataques reais em busca de inspiração. Um deles: um invasor convenceu a operadora de celular do ativista americano DeRay McKesson a transferir o número dele para outro chip e, assim, recebeu os códigos de verificação e entrou nas contas. Nenhuma linha de código sofisticado. Só conversa.
Senha boa é longa, única e você não precisa decorar
A CISA, agência de cibersegurança dos EUA, recomenda senhas com pelo menos 16 caracteres, aleatórias, ou então frases-senha com quatro a sete palavras sem relação entre si. E, principalmente, uma senha diferente para cada conta, para que um vazamento num site não abra todos os outros.
O NIST, instituto americano que define padrões técnicos, foi na mesma direção ao revisar suas diretrizes de autenticação (SP 800-63B-4). Para os sistemas que verificam senhas, o documento pede no mínimo 15 caracteres quando a senha é a única proteção, aceitação de pelo menos 64 caracteres, nada de obrigar misturas de maiúsculas, números e símbolos e nada de forçar troca periódica: a mudança só deve ser exigida quando houver indício de comprometimento. Os sistemas também devem comparar a senha nova com listas de senhas comuns e vazadas. Ou seja: comprimento e exclusividade valem mais que a velha receita "Senha@2026".
Use um gerenciador de senhas
Ninguém decora dezenas de senhas de 16 caracteres. A solução recomendada pela CISA é um gerenciador de senhas, que cria, guarda e preenche as senhas por você e ainda avisa quando alguma está fraca ou repetida. Você só precisa lembrar de uma senha mestra, que deve ser uma frase longa. Existem opções gratuitas, inclusive as embutidas nos navegadores, e pagas.
Dois fatores, mas não qualquer dois fatores
Ativar a verificação em duas etapas é o passo que mais reduz o risco, sobretudo em e-mail, redes sociais e bancos. Mas nem todo segundo fator protege igual. Um guia técnico da CISA classifica as opções da mais forte para a mais fraca:
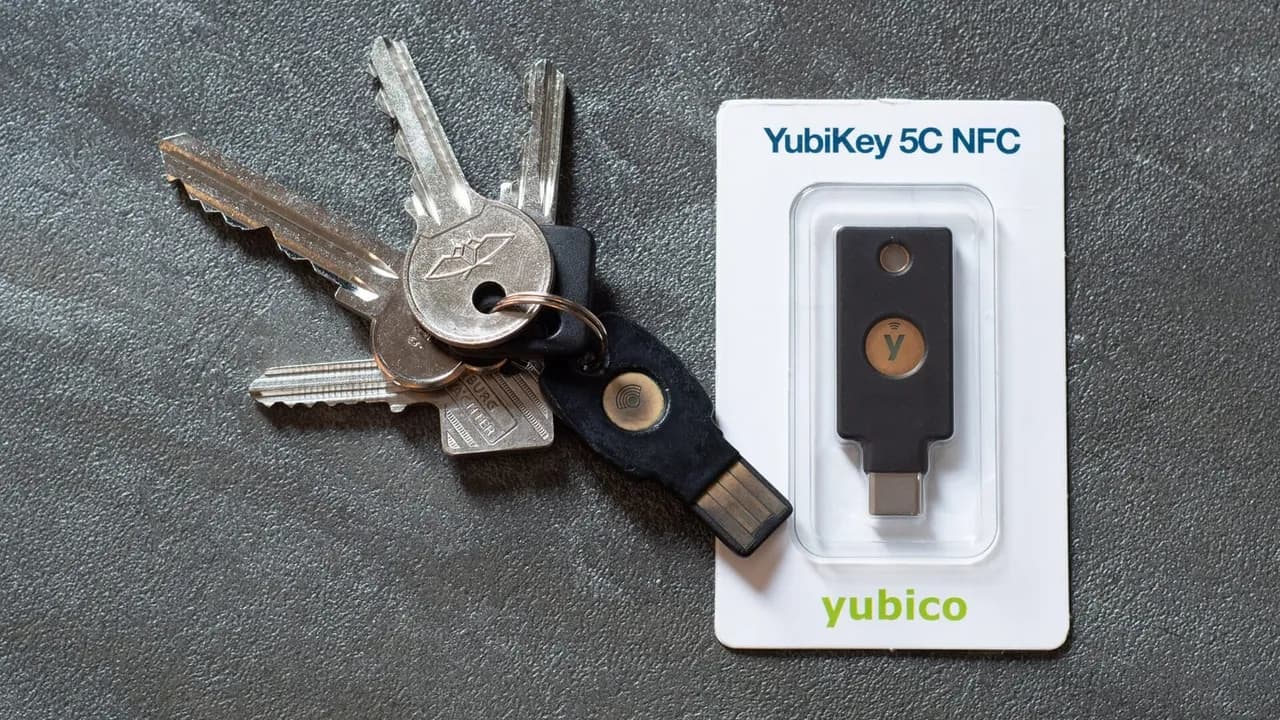
- Resistente a phishing (o padrão-ouro): chaves de segurança e passkeys baseadas no padrão FIDO/WebAuthn. Não são afetadas por phishing, bombardeio de notificações nem troca de chip.
- Aplicativos autenticadores com códigos temporários, ou notificações com confirmação por número: ainda vulneráveis a sites falsos, mas resistentes à troca de chip.
- Notificação simples de "aprovar": vulnerável ao bombardeio de alertas, quando o criminoso dispara pedidos até a vítima aceitar por cansaço.
- Código por SMS ou ligação: o mais fraco, sujeito a phishing, falhas na rede de telefonia e à troca de chip, exatamente o golpe do caso McKesson.
As passkeys, explica a FIDO Alliance, substituem a senha por uma credencial guardada no seu celular, computador ou chave física, liberada com biometria ou PIN. Como não há nada para digitar numa página, não há o que um site falso capturar. Segundo a entidade, elas já são suportadas pelos principais sistemas operacionais e navegadores. Sempre que um serviço oferecer, vale ativar.
O elo humano: engenharia social
Nenhuma tecnologia resolve sozinha se você entregar o código para quem pedir. O CERT.br, centro brasileiro de resposta a incidentes, define engenharia social como a manipulação de sentimentos como medo, obediência, confiança, carência, ganância, curiosidade e vontade de ajudar, e lista os sinais de alerta numa mensagem: ameaça, pressa, apelo emocional, constrangimento, pedido de segredo, vantagem boa demais, oportunidade exclusiva, invocação de autoridade e promessa de dinheiro fácil.
As orientações da cartilha cabem num bilhete na geladeira: se envolve dinheiro, dados pessoais ou alguma vantagem, assuma que é golpe até prova em contrário; confirme a história com a pessoa ou empresa por um contato oficial ou que você já conhecia; desconfie mesmo quando o golpista sabe seus dados, porque informações vazadas são usadas justamente para dar credibilidade; e duvide até de áudios e vídeos, já que criminosos usam IA para imitar vozes e rostos. Combinar uma "senha" com familiares e limitar o que você expõe nas redes completa a defesa.
Elliot diria que todo sistema tem uma falha. O objetivo não é ficar invulnerável, e sim dar trabalho demais para valer a pena.
Fontes
- CISA – Secure Our World: Use Strong Passwords
- NIST – SP 800-63B-4: Digital Identity Guidelines, Authentication
- CISA – Implementing Phishing-Resistant MFA (fact sheet, out/2022)
- FIDO Alliance – Passkeys
- CERT.br – Cartilha de Segurança: fascículo Golpes, Não se Deixe Enganar
- Vice – Where 'Mr. Robot' Gets Inspiration for Its Hacks (jun/2016)