Uma IA feita para proteger sistemas virou arma: o ataque que travou a Comissão Europeia por dez dias
Hackers usaram ferramentas de IA contra sistemas internos da Comissão Europeia, e a principal suspeita é o ARTEX, um programa de código aberto criado para testar defesas. No mesmo mês, geladeiras de supermercados belgas esquentaram. Entenda o caso e o que ele anuncia.
Nota de transparência: esta matéria foi produzida com apoio de IA da Anthropic. Ferramentas como a descrita aqui funcionam conectadas a grandes modelos de linguagem, como os oferecidos pela Anthropic e por concorrentes como OpenAI e Google. As reportagens não dizem quais modelos foram usados neste caso.
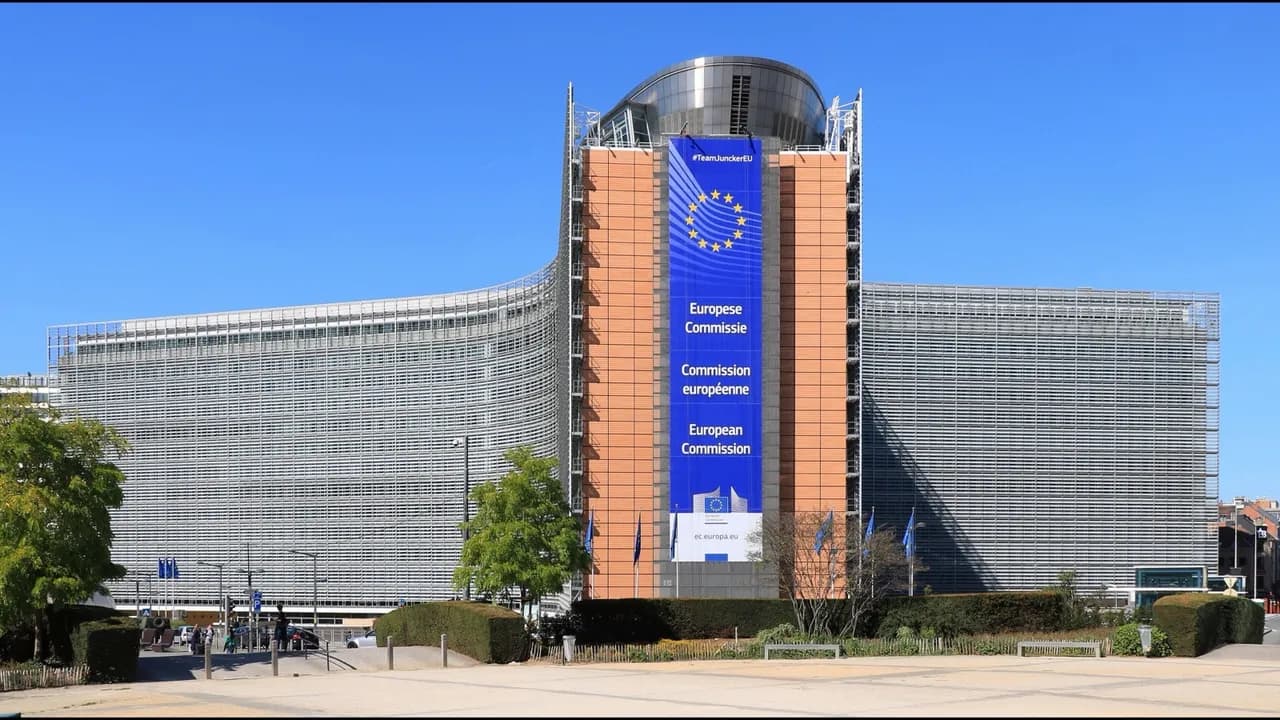
Durante cerca de dez dias, funcionários da Comissão Europeia, o braço executivo da União Europeia, não conseguiram ver o contracheque, marcar férias ou pedir reembolso de despesas médicas. A causa foi um ataque hacker. E, segundo a própria Comissão, ele foi feito com ferramentas de inteligência artificial.
O que aconteceu
Segundo o jornal The Brussels Times e outros veículos, que citam reportagem do Politico de 19 de novembro de 2026:
- Os sistemas afetados: o Sysper, que cuida de contracheques, férias e controle de horas, e o MyPMO, de reembolso de despesas médicas. Alguns veículos citam também os serviços de tradução. Os sistemas ficaram fora do ar por cerca de dez dias, e a maior parte já voltou.
- Quando: o ataque foi detectado em 22 de outubro, mas só veio a público quase quatro semanas depois.
- A confirmação: o porta-voz da Comissão, Thomas Regnier, disse: "De fato, podemos confirmar que isso foi feito com ferramentas de IA". Ele não identificou os responsáveis e tratou o caso como parte de uma "tendência global" de uso de IA em ataques.
- Os dados: até agora, segundo a Comissão, não há evidência de vazamento que atinja os funcionários em geral. A investigação continua, e a Comissão não descarta que dados de pessoas específicas tenham sido expostos.
A ferramenta: o ARTEX
Segundo uma fonte da União Europeia ouvida pelo Politico, o CERT-EU, a equipe de cibersegurança das instituições europeias, identificou o uso do ARTEX:
- É um programa de código aberto, disponível publicamente, criado para testes de invasão: o trabalho de quem é contratado para atacar um sistema de propósito e achar as falhas antes dos criminosos.
- Segundo o site Notebookcheck, ele usa grandes modelos de linguagem para coordenar vários "agentes" de IA que procuram brechas sozinhos. Ainda segundo o site, o autor tirou o projeto do ar em outubro, depois de relatos de abuso, mas cópias continuam circulando.
- O que ainda não se sabe: os investigadores não determinaram se o ARTEX ajudou a invadir os sistemas ou se foi usado apenas para procurar pontos fracos.
O alerta do FBI
O caso europeu não está sozinho. Segundo o site Cyber Security News, um alerta do FBI de 13 de novembro descreve invasões com o ARTEX que combinam senhas roubadas, aplicativos expostos na internet e permissões mal configuradas na nuvem. Em alguns casos, os invasores chegaram a acesso privilegiado em menos de três horas, um trabalho que antes podia levar dias ou semanas.
O mesmo site diz que a Microsoft já tinha ligado o ARTEX a um grupo alinhado ao governo chinês. Não há, porém, nenhuma ligação confirmada entre esse grupo e o ataque à Comissão.
Enquanto isso, nos supermercados
Também em novembro, segundo o Brussels Times, dezenas de supermercados na Bélgica, das redes Delhaize, Carrefour, Intermarché e Spar, tiveram problemas nos sistemas de refrigeração, numa suspeita de ciberataque. A temperatura subiu, e os mercados precisaram jogar comida fora. Em outubro, casos parecidos tinham atingido centenas de supermercados na França.
A causa do caso belga não foi esclarecida, e nada liga esses incidentes ao ataque contra a Comissão. Mas eles mostram como a fronteira entre o digital e o físico ficou fina: hoje, um ataque pode desligar um contracheque ou esquentar uma geladeira.
Uma história antiga, com um motor novo
Ferramentas de defesa viradas do avesso não são novidade. Programas criados para testar redes, como o Cobalt Strike, são usados há anos por criminosos. A diferença agora é a IA: em vez de um especialista testando falha por falha, agentes automáticos fazem esse trabalho em paralelo, sem descanso, e cada vez mais rápido.
O lado bom é que a mesma tecnologia também serve para defender, e é por isso que ela foi criada. O lado ruim é que o atacante precisa achar só uma porta aberta, e o defensor precisa fechar todas.
O futuro distópico: a cidade que obedece a quem a hackear
O cenário que esses casos desenham não é o do hacker genial de filme. É mais banal, e por isso mais inquietante:
- O ataque em escala industrial. Se agentes de IA conseguem varrer milhares de sistemas atrás de brechas, qualquer pessoa com uma ferramenta baixada da internet passa a ter o poder que antes era de poucos especialistas.
- Tudo o que tem chip vira alvo. Contracheque, termostato, geladeira de supermercado, catraca, elevador. Quanto mais coisas conectamos, mais portas deixamos abertas.
- A corrida sem fim. Defensores usam IA para fechar portas, atacantes usam IA para abri-las. Quem perde é quem fica no meio: o funcionário sem salário, o mercado que joga comida fora, o cidadão que depende de sistemas que ninguém consegue auditar por completo.
Foi esse futuro que imaginamos no nosso jogo Hackerismo: A Noite do Apagão, em que uma IA toma conta de tudo o que tem chip em São Paulo e você precisa hackear até a temperatura de uma câmara fria para sobreviver. Era ficção. Está ficando cada dia menos.
O que dá para fazer
A maioria das invasões descritas pelo FBI começa pelo básico. Para quem cuida de sistemas, e também para qualquer usuário:
- Ative a autenticação em dois fatores em tudo o que permitir.
- Não reutilize senhas. Senha vazada num lugar vira chave para outros.
- Atualize sistemas e aplicativos assim que sair correção.
- Empresas: revisem o que está exposto na internet e as permissões na nuvem. É exatamente isso que essas ferramentas procuram primeiro.
Leia também no RUNF9: A primeira invasão sem humanos: o ataque feito por IA que o Google flagrou; Duro de Matar 4.0 previu o futuro? O "fire sale" e os ataques reais; e O apagão hacker da Ucrânia em 2015.
Fontes
- European Commission confirms AI-assisted cyberattack on internal systems — The Brussels Times
- Hackers target European Commission with ARTEX AI tool — Cyber Security News
- European Commission hit by cyberattack with free AI tool — Notebookcheck
- FBI reveals how hackers use ARTEX AI agents to gain privileged access — Cyber Security News